Allarmi bomba nelle scuole: l’attacco è banale, il vero problema è altrove
Il carpigiano Sven Rinaldi spiega perché l’attacco è semplice, ma le conseguenze no
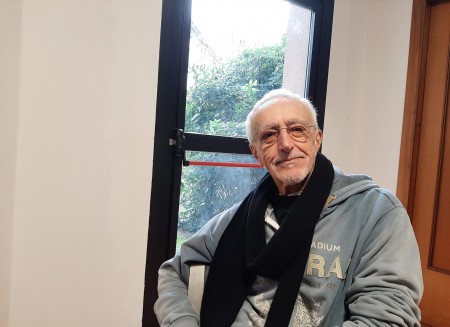
Sven Rinaldi è un esperto carpigiano di machine learning engineering che ha aiutato la redazione di Voce a comprendere meglio la dinamica delle mail con gli allarmi bomba che hanno interessato diverse scuole della città nelle giornate di mercoledì e giovedì. «L’attacco – spiega Rinaldi – è tecnicamente molto semplice, lo potrebbe fare chiunque. La mail di mercoledì non è partita da un indirizzo inventato, ma da una casella vera dell’università Da-Yeh di Taiwan. L’ateneo ha individuato un account di un ex studente che spediva un numero anomalo di messaggi e lo ha sospeso. Secondo i primi accertamenti riportati dalla stampa, quell’account era stato violato mesi fa. Il proprietario, quindi, è una vittima. E chi ha scritto la mail non deve per forza trovarsi a Taiwan. Proprio perché la casella era autentica, i filtri antispam delle caselle di posta delle scuole italiane non hanno avuto motivo di bloccarla. La posta dell’università passa da Microsoft 365, uno dei servizi più usati al mondo, e un dominio universitario è considerato affidabile. Per i sistemi automatici era una mail come tante. Una casella violata, sul mercato nero online, può costare pochi dollari, a volte meno se venduta in blocco con migliaia di altre. Gli indirizzi email delle scuole, poi, sono pubblici: il Ministero li pubblica tutti in un unico elenco che chiunque può scaricare, e che secondo il contatore del sito è stato scaricato oltre 386mila volte». segue
Il problema, dunque, non è la sofisticatezza dell’attacco, ma le conseguenze per le scuole. Anche se la mail fosse arrivata da un indirizzo “scoperto”, la reazione delle scuole sarebbe stata identica, con l’unica differenza che l’autore sarebbe stato identificato immediatamente, mentre ora potrebbe non essere più raggiungibile. Basta, infatti, che si sia connesso a una rete pubblica con un dispositivo non riconducibile a lui perché la ricerca diventi praticamente impossibile. La Procura di Milano ha aperto un’inchiesta per procurato allarme e pubblica intimidazione, affidata a Polizia Postale e Digos. Come spiega Rinaldi, però, la traccia vera non è l’indirizzo del mittente, ma il collegamento da cui qualcuno è entrato nella casella, che i registri di Microsoft conservano. Per ottenerli bisogna passare dall’università, da Microsoft e da una richiesta formale a Taiwan, con cui l’Italia non ha relazioni diplomatiche ufficiali. Spesso, inoltre, quell’indirizzo porta a una VPN, alla rete Tor o al computer di un’altra vittima inconsapevole, con ogni anello della catena in un paese diverso, con leggi e tempi diversi. L’altro grande problema riguarda l’assenza di un protocollo comune per le scuole da seguire in queste situazioni: delle circa 6mila scuole a cui è arrivata la mail, solo poco più di 300 (circa una su 20) hanno deciso l'evacuazione. A Carpi, dove le scuole sono tutte vicine fra loro ed è facile influenzarsi a vicenda, fare uscire tutti è sembrata la scelta più ovvia, ma se si guarda al resto d’Italia il quadro cambia. Mercoledì mattina, di fatto, ogni dirigente scolastico ha dovuto decidere per conto suo, come responsabile della sicurezza dell’istituto, in pochi minuti e, come ha scritto l’associazione dei presidi, “senza indicazioni univoche”. Valutare una minaccia, osserva Rinaldi, non è il mestiere di un preside, ma di forze dell’ordine e intelligence. segue
«È una posizione scomoda – sottolinea ancora Rinaldi –. Gli indizi della bufala c’erano tutti: una firma che mescola Russia, jihadismo, maschilismo tossico e un paese inventato, un testo identico per tutti, tutti i destinatari visibili, un mittente universitario dall’altra parte del mondo. Ma il rischio pesa in modo diverso sui due piatti della bilancia. Chi evacua per niente perde una mattina di lezione, chi non evacua e sbaglia porta il peso di tutto. E quando arrivano le notizie delle altre scuole che fanno uscire gli studenti, restare dentro diventa ancora più difficile da spiegare a famiglie e insegnanti, anche se proprio il fatto che la mail sia arrivata ovunque è l’indizio più forte che si tratta di un invio di massa e non di una minaccia mirata». Il giorno dopo il Governo ha diffuso una nota: in assenza di elementi concreti oltre alla semplice mail ricevuta in massa non si evacua, e la decisione spetta al Prefetto. Un protocollo operativo comune sarà definito nei prossimi giorni. Un ultimo aspetto da tenere in considerazione, anche se forse non si arriverà mai davvero a una risposta, è la natura del gesto: chi l’ha inviata e perché? Si tratta di un attacco terroristico o di una ragazzata? In ogni caso, vista la banalità della procedura informatica, il rischio di emulazione è davvero alto. Non si può, dunque, sfuggire a una riflessione che rimane aperta e in bella vista: quanto abbiamo ancora bisogno di un’alfabetizzazione digitale. Questa volta, per far scattare l’allarme in centinaia di scuole, è bastato un testo incollato, senza alcun bisogno dell’intelligenza artificiale. Gli indizi della bufala, per quanto grossolani, c’erano tutti, ma andavano saputi leggere, e a farlo si è trovato da solo chi non ha il compito né gli strumenti per farlo. In futuro, con programmi capaci di produrre in pochi secondi messaggi credibili, personalizzati e privi di errori, quegli indizi potrebbero non esserci più. Nell’era dell’intelligenza artificiale, è ancora possibile non avere gli strumenti, cognitivi prima ancora che informatici, per riconoscere quello che è vero da quello che non lo è?
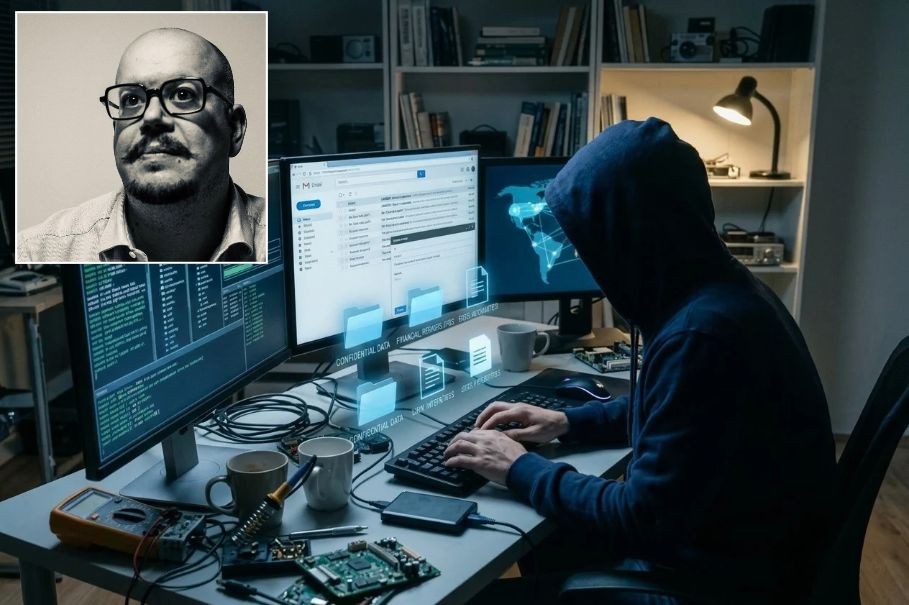
Immagine generata con IA e Rinaldi